PHP — тихий фундамент огромной части интернета. На этой неделе фундамент ощутимо тряхнуло: две уязвимости критического уровня плюс ИИ, который меняет правила игры.
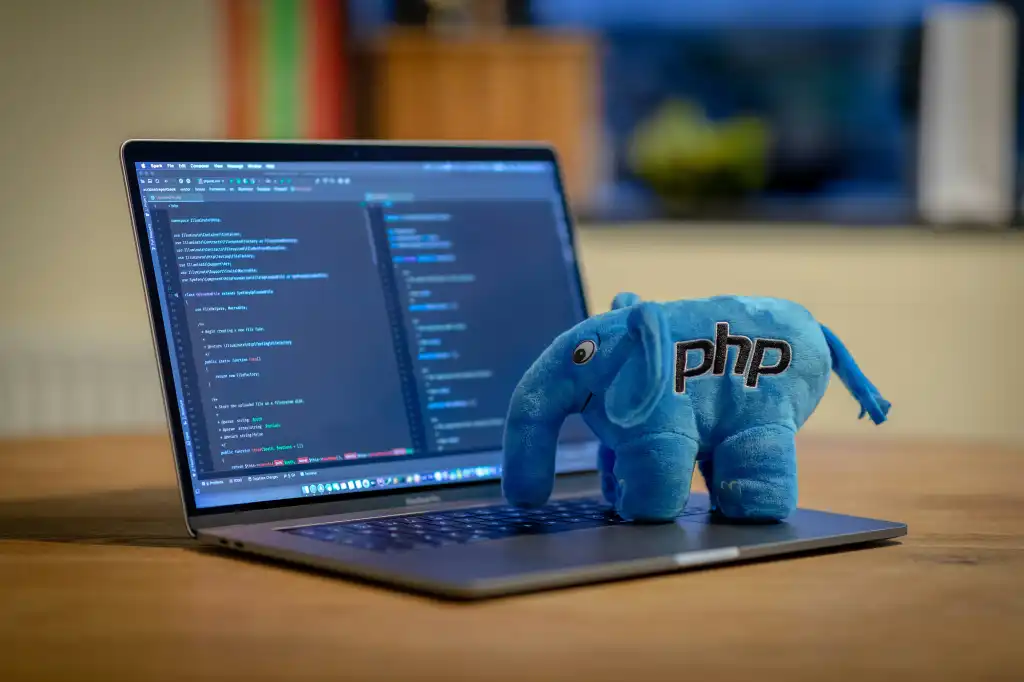
Плюшевый слон — маскот PHP — на MacBook Pro с запущенным PhpStorm.
Если вы застали ранний веб 1990-х, слово «PHP» наверняка вызывает у вас ностальгию. Десятилетиями этот скриптовый язык тихо работал в фоне — на нём держатся WordPress и миллионы других сайтов. А на этой неделе он внезапно оказался в центре внимания: интернет взбудоражили две уязвимости высокого риска.
Если вы не админ сервера, резонный вопрос: а мне-то что с этого? Возможно, вы вообще ничего не заметили — если администраторы сайтов, которыми вы пользуетесь, сработали достаточно быстро.
Так что такое PHP и касается ли это лично вас? Разбираемся.
Язык, который делает работу на сервере
PHP — скриптовый язык общего назначения, который чаще всего встречается в веб-разработке. Он живёт на сервере и позволяет сайтам делать сложные вещи, не зашивая инструкции и контент прямо в страницы. Динамически он генерирует что угодно: текущую дату в календаре, HTML и PDF, даже файлы JSON и XML для кэширования.
Многие сайты отдают контент через серверные языки. Из тех, кто это делает, почти 70% полагаются на PHP — такая оценка у W3Techs. А в масштабах всего интернета W3Techs считает, что около 40% всех сайтов (да, всех) работают на WordPress, а WordPress — убеждённый сторонник PHP.
Что случилось 20 октября
20 октября 2026 года PHP Group, которая поддерживает язык, выпустила предупреждение о готовящихся обновлениях безопасности. Они закрывали две уязвимости очень высокого риска — позже им присвоили идентификаторы CVE-2026-109 618 и CVE-2026-109 619. Обе позволяют злоумышленнику выполнять удалённый код, обе получили 9,2 из 10 по шкале серьёзности и обе затрагивают «все установки PHP, обслуживающие веб-запросы», как сообщила PHP Group.
Интернет всполошился: администраторы серверов в спешке готовились к установке исправленных версий. Когда на следующий день, 21 октября, обнародовали подробности, сайты по всему миру начали временно уходить в офлайн, пока шли обновления. Среди них — правительственные сайты Нидерландов, Франции и Германии.
Почему это настолько серьёзно
Причин две: масштаб и скорость.
Если оставить уязвимости без исправлений, теоретически под угрозой взлома окажется больше половины интернета. И в нынешнюю эпоху ИИ эксплойты разворачиваются стремительно — иногда за считаные минуты.
Раньше между появлением уязвимости и рабочим эксплойтом проходили дни, недели, а то и месяцы. Сами атаки расползались медленнее, да и обнаруживали их дольше. Но ИИ не просто ускорил угрозу — он помог исследователям найти эти дыры в первую очередь.
И вот это самое интересное. Исследователи из Wiz использовали передовые модели, включая Gemini 4 Argon от Google и GPT-5.6 Sol от OpenAI, чтобы отыскать изъяны и собрать рабочие эксплойты. По словам Wiz, ИИ превратил уязвимости, которые прятались в PHP больше десяти лет, в инструмент, доступный одному исследователю за неделю. Раньше, по оценке компании, на такое у команды безопасности мирового класса уходили месяцы. Отсюда и обоюдоострая природа: ИИ помогает защитникам находить опасные ошибки раньше атакующих, но одновременно снижает время и экспертизу, нужные для превращения малоизвестной дыры в рабочую атаку.
Какие версии PHP уже закрыты
PHP Group выпустила исправления только для версий 8.5.12, 8.4.27, 8.3.36 и 8.2.35. Если сайт работает на более старой версии, патчи должен предоставить поставщик, который её поддерживает.
Меня-то это касается?
Какие-то сайты могут уходить в офлайн или оставаться там, пока не переедут на безопасную версию PHP. Но на момент публикации в США многие работали нормально, так что скорее всего вы будете заходить на них как обычно.
Если у вас свой сайт на PHP — проверьте, обновился ли он до одной из исправленных версий. Вполне возможно, делать ничего не придётся: некоторые массовые хостинги тихо закрывают этот вопрос сами. (Когда я помогал проверить настройки одной волонтёрской группы, сайт на WordPress не просто оказался на 8.3.36 — в сообщении поддержки говорилось, что обновления применяют глобально, а межсетевой экран уже настроен блокировать попытки эксплуатации.)
Тем, кто любит держать всё в своих руках — запускает PHP на NAS, Raspberry Pi или другой самосборной конфигурации, — стоит надеть шляпу администратора сервера и убедиться, что обновление прошло как надо.
А от чужих необновлённых сайтов защищаться надо?
В общем смысле — да. Даже если у сервера есть защита на уровне межсетевого экрана или другого сервиса, сайт на неисправленной версии PHP могут взломать и заставить выполнять удалённый код. А значит, он способен:
- распространять вредоносное ПО;
- похищать данные с сервера;
- удалять данные на сервере.
При обычном сёрфинге лучшая защита — всё тот же стандартный набор: держите браузер и антивирус обновлёнными и делитесь с сайтами минимумом личной информации.
А если вы храните данные на каком-то сайте, убедитесь, что у вас есть их резервные копии. На всякий случай.
Как проверить свой WordPress
Хостинг может показывать версию PHP прямо в панели управления. Если нет — смотрите в админке WordPress.
В левом меню найдите «Инструменты» и выберите «Здоровье сайта». В основной части экрана будет две вкладки. Откройте «Информация», затем раздел «Сервер». В выпадающем блоке должна появиться ваша версия PHP.